
现在, 政府把业务搬到云端, 还有大模型开始实际使用, 大家负责的范围说不清楚, 管理也没有跟上, 这个问题导致数字政府的安全体系很难发挥真正的作用。很多地方的政务系统建好了, 里面的安全规定都只写在纸上, 没法变成真实可靠的保护力量。
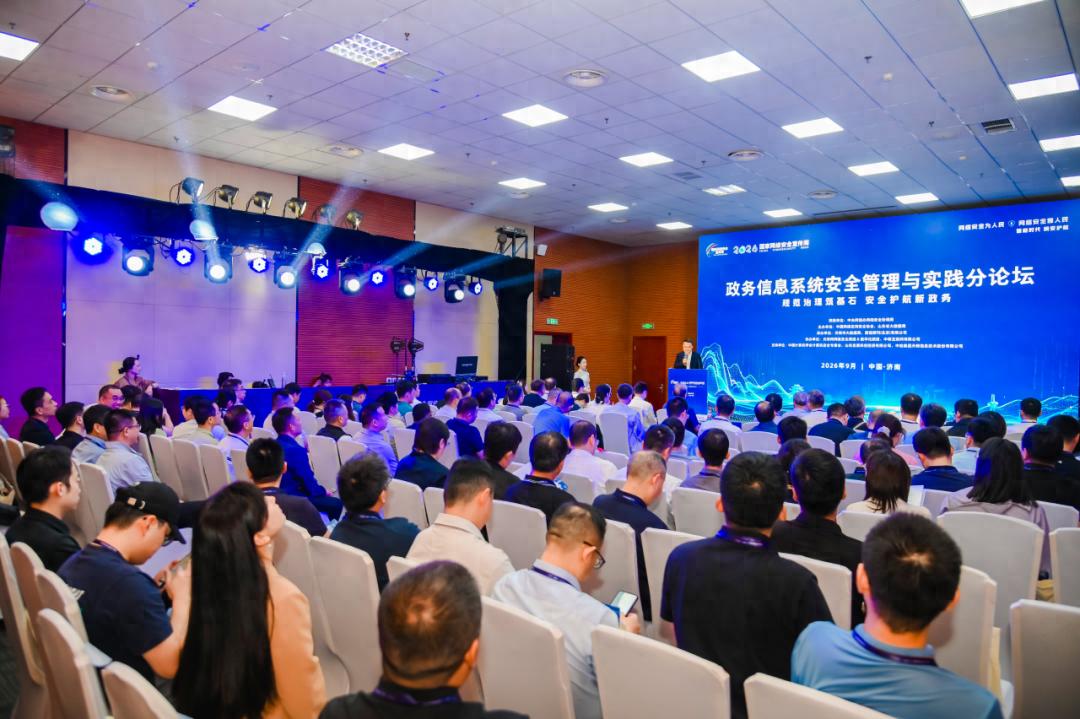
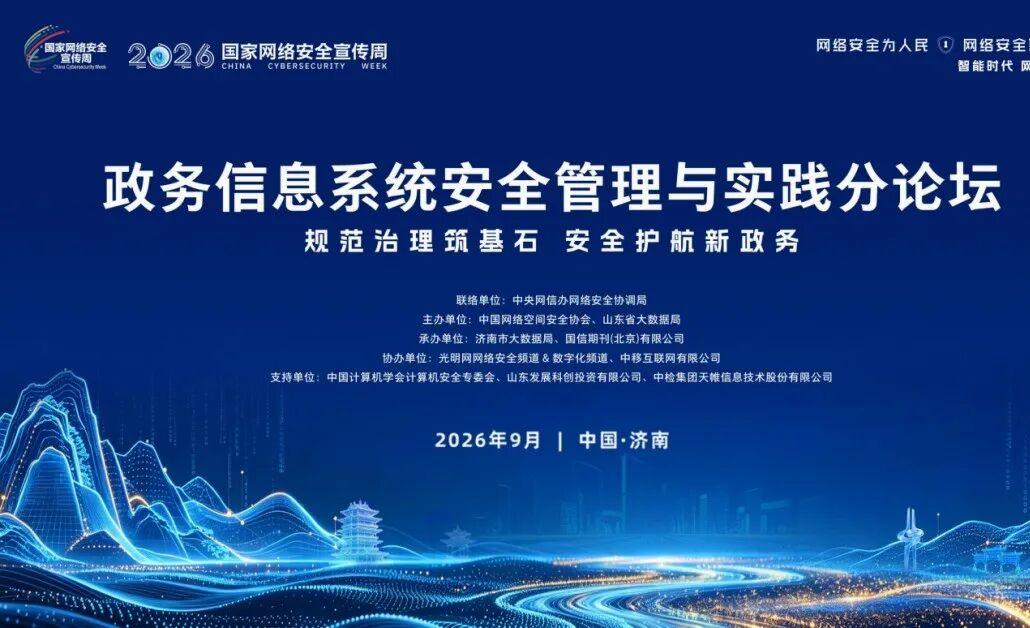
在当前这种情况下面, 政务上云和运用大模型技术来进行各种场景处理的时候, 像这种大模型的应用场景里面, 存在很多单位的实际状况是安全的权责划分并不清楚, 模糊不清的。在部分跨部门协同开展的项目项目里, 各个参与方各自承担的安全责任并没有明确地分配到具体的岗位上去。
目前的管控机制还存在覆盖范围不够全面的情况, 具体表现为在部分外包运维环节当中, 针对安全操作这一事项, 尚未建立起统一的规范标准, 这种漏洞的存在很容易被网络攻击者所利用, 进而导致诸如数据泄露一类的安全问题事件发生。
大家要死死盯住互联网出口、网络安全方案的编制, 还有那个大模型应用的外包和运维这些关键的环节。好多地方都已经针对这些部位开展了专门的检查, 把两百多个需要整改的隐患点都梳理了出来。
采取逐一制定整改台账的做法, 明确完成时限, 把之前遗漏的安全管控要求全部落实下去, 一些地市在整改之后相关环节的风险发生率下降六成了。
不少参会专家提出要搭建政务信息系统安全管理的四梁八柱。这套体系会为全国的、各省的、各市的这些政务安全工作提供统一的、具体的操作指引。这种做法能避免各地的情况是各自为战的状况。
那些和制度有关的具体文件, 把系统从最开始要搞立项,一直到最后停止运行整个全部过程都涵盖进去了。同时, 还把对于安全方面的各种要求, 给嵌进了每一个在建设以及后期维护管理过程中的具体步骤里。
目前为止, 已经又有十多个省份了, 他们都是参照着那个统一的框架规定, 去搞出了属于它们自己本地的更细致的实施规则办法。
推行安全责任的清单式管理模弋, 把安全的职责一层连着一层的分解下去, 一直分派到每一个具体的岗位上, 也分派到每一位负责办事的工作人员身上。
山东以及其他一些地方, 已经把这些事情梳理好了, 整理出了三个级别的等级, 总共有超过一千两百个具体的安全责任条例, 做到了没有一个角落被漏掉, 实现了完全没有盲区的全方位覆盖。
通过定期开展责任落实的督查工作, 去形成了一个环环相扣的政务安全责任链条。跨部门协同项目中出现的安全推诿问题的发生率, 和之前的情况相比, 下降了差不多百分之七十。
国家电子政务外网管理中心的负责人给大家做了介绍, 说的是政务信息系统统筹集约建设这件事取得了很显著的成果。截至到2025年年底的时候, 全国的政务外网已经全部都覆盖到了县级以上所有的行政区, 跨部门数据共享的效率提升了三倍之多。
这种模式把重复建设的投入大大降低了, 同时也给带来了新的集中式安全风险。针对这些新风险的专项防护方案已经在好多地方试点运行了。
政务信息系统全生命周期安全管理系列制度文件这一套文件, 它是用来应对当前复杂网络威胁的一个核心举措。这套制度既起到了保障统建共享系统安全运行的作用, 同时也构成了人工智能政务应用程序在运行时必须遵守的底线。
这套制度明确地规定了每一个阶段里面的安全防护操作的具体标准, 这就好比是给在全国各个地方的政府行政机关提供了一张非常清楚并且可以直接拿来照着去做的安全工作的规划图纸, 从目前的实际情况来看, 在现在的全国范围之内, 已经有接近百分之八十的城市地区开始着手推进并落实这些相关的安排了。
从合肥国家实验室方面出来的专家给指出, 当下的政务密码应用这方面, 虽然是有了一定的基础在里头, 但是分散着搞建设这个问题太突出。这里头存在着资源多、体系弱、投入大、效能低这样的情况, 这些矛盾都集中在一块儿了, 同时呢, 它还催生了密钥孤岛这种现象, 还造成了监管盲区等短板存在。
这个问题的存在, 导致它很难适配关键信息基础设施在全过程防护方面的严格要求的。目前在部分地市已经出现了这样的情况, 就是不同系统之间的密码没有办法互相使用, 也就是无法互通了。这种情况带来的后果是影响了业务协同的工作效率。
现在, 数字政府这块儿已经进入了需要跨部门、跨层级还有跨区域去协同工作的那个阶段了, 所以密码能力这个东西, 必须从原来那种只是跟着项目走的配套地位, 升级成公共基础能力的地位。咱们得建设一个统一的, 全国的, 一体化的, 专门用来做密码管理以及提供服务的这样的基础设施。
按照摸底数定规则这个流程, 分类推进闭环运营的具体步骤要得以落实落地。目前, 长三角地区已经开始率先开展区域一体化密码服务平台的试点工作。这一试点覆盖了近百个政务核心系统。
眼下, 数字政府建设已经步入了深化阶段, 网络攻击呈现出团伙化、智能化以及隐蔽化的特征。传统的单点防护模式, 已经没有办法去应对那些复杂且不断发生变化的新型风险了。
山东打头阵, 去努力弄出来一种新的办法, 这办法把治理和感知还有防御都结合起来一起干, 又加上了监测和响应这一块, 最后弄成了一个包含五个方面的整体架构, 这个架构的目的是为了提升网络安全在面对打击时的抗压能力。
这套办法用起来之后, 防护的效果变得灵活, 能够随着情况变化而自动升级, 结果就是处理安全事件的速度翻了好几番, 整整提升了四倍那么快。
山东依托全省网络安全协调指挥平台, 已经将近两万个政务信息系统纳入了常态化监测的范围, 每个月定期开展漏洞排查和风险研判预警提示, 并且平均提前三天发现有高危隐患。
当地还出台了关于政务人工智能安全管理的专项意见, 这一行动对大模型在部署、应用以及运维的全部流程做出了非常明确的规定和标准, 至于现在全省已经上线的三十多个政务大模型, 它们全部都顺利通过了合规性的检验。
济南市大数据局的有关负责人介绍情况说, 当地在二零一三年就已经建好了全国首个政务云, 搭起了一套同城三个中心的高可用架构。目前已经打造出全市一体化的数字政府网络安全运营调度平台。
该平台形成了包含发现、通报、处置以及复核在内的完整闭环。当地运用底线对抗系统的治理四大思维, 打通了基层安全落地最后一公里的障碍。使得基层政务系统的安全合规率达到百分之百。
有一些企业拿来了贴合实际的政务安全措施, 中移互联网利用它的那个超级SIM的这种能力, 搞出来的一个身份和数据的这种安全方案, 已经在六个省的政务场景里头实现了落地。
还有一个山东那边的相关机构, 他们一起建立的一个检测认证的这种中心, 这个中心呢, 已经完成了将近一百个政务方面的大模型的关于安全的这种评估工作。
有一部分工作方案是依靠那些国产化的操作系统, 以此来把智慧场景下的安全基础给牢牢地筑牢, 通过那种具备安全功能的一体式智能设备, 来真的确保政务数据不会流出它原本所在的范围。这样一来, 就一次性地把关于智能设备在部署过程中所遇到的全套安全问题都给解决了。
在你所处的区域之中, 关于政务信息系统所涉及的安全管理环节, 当下最为迫切并且需要予以弥补的那一个短板究竟是在哪一个方面呢。
上一篇:85岁葫芦娃设计师至今手绘葫芦娃 点评网红种葫芦爷爷
下一篇:最后一页
Copyright© 彩条汇观是面向大众的轻量化财经内容服务平台
本网内容来源于网络,转载为分享交流,不代表本网立场,不对内容真实性做担保。
转载内容版权归原作者所有,若有版权异议,收到通知后将及时下架处理。
电话:010-56213484 举报邮箱:229648466@qq.com
